Sabtu, 18 Juni 2016

JURNAL AKUNTANSI 3

JUDUL PENELITIAN :  Pengaruh Penerapan e-SPT Terhadap Efisiensi Pemrosesan Data Perpajakan : Survey terhadap Penguasa Kena Pajak pada KPP Pratama X, Bandung
PENULIS : Ita Salsalina Lingga
NAMA JURNAL : Jurnal Akuntansi Vol.4 No.2 November 2012: 101-114
TAHUN TERBIT :  2012
LATAR BELAKANG PENELITIAN :Pajak merupakan sumber utama penerimaan Negara (APBN) yang bertujuan untuk meningkatkan kesejahteraan rakyat melalui pembangunan dan peningkatan sarana public. Adanya peningkatan penerimaan pajak telah mendorong pihak direktorta jenderal pajak (DJP) sebagai lembaga yang ditunjuk oleh pemerintah untuk menghimpun penerimaan pajak melakujkan reformasi perpajakan berupa penyempurnaan  terhadap kebijakan perpajakan dan system administrasi perpajakan (moderenisasi system administrasi perpajakan). Tujuan moderiniasi perpajakan adalah : 1. Tercapainya tingkat kepatuhan yang tinggi 2. Tercapaina tingkat kepercayaan terhadap administrasi perpajakan yang tiggi dan 3. Tercapainya tingkat produktifitas pegawai pajak yang tinggi sehingga diharapkan penerimaan pajak meningkat.  Salah satu fasilitas pajak dalam rangka moderinisaasi administrasi perpajakan adalah e-SPT yang merupakan aplikasi (software) yang dibuat oleh DJP untuk digunakan oleh wajib pajak untuk kemudahan dalam penyampaian SPT. Penggunaan e-SPT dimaksud agar semua proses kerja dan pelayanan perpajakan berjalan dengan baik, lancar, akurat serta mempermudah wajib pajak dalam melaksanakan kewajiban perpajakannya sehingga kepatuhan wajib pajak diharapkan dapat meningkat. Kurangnya pemahaman wajb pajak mengenai system pelaporan digital (e-SPT) menyebabkan masih banyaknya wajib pajak yang tidak menggunakan e-SPT dan lebih memilih menggunakan SPT manual, padahal pengguanaan e-SPT mengurangi terjadinya penumpukan data yang harus direkam oleh Kantor Pelayanan Pajak. Selain itu pengguna e-SPT pada dasarnya membantu wajib pajak dalam menyampaikan SPT lebih cepat, aman dan efisien karena lampiran dalam bentuk CD/flash disk. Sehingga peneliti tertarik untuk melakukan penelitian lebih lanjut mengenai penerapan e-SPT untuk mengetahui sejauh mana pengaruhnya tehadap efisiensi pemrosesan data perpajakan.
METODE : Dlam penelitian ini terdapat 2 variabel yaitu : 1. Variable bebas (X) Data informasi yang menjadi variable bebas adalah Penerpan e-SPT. Indikator variable ini adalah : kepraktisan, kemudahan perekaman data, kemudahan pemakaian, kemudahan perhitungan, keamanan, kemudahan pelaporan. 2. Variable terikat (Y) Data informasi yang menjadi variable terikat adalah efisiensi pemrosesan data perpajakan. Indicator variable ini adalah: menghasilkan informasi yang jelas akurat dan tepat waktu, meminimalkan jumlah SDM , menghemat waktu dan biaya. Pengukuran variabel independen dan dependen dilakukan melalui penyebaran kuesioner kepada sejumlah responden. Kuesioner tersebut disusun berdasarkan indikator-indikator yang digunakan untuk mengetahui apakah penerapan e-SPT berpengaruh terhadap efisiensi pemrosesan data perpajakan. Populasi yang menjadi objek penelitian ini adalah Pengusaha Kena Pajak (PKP) yang wajib e-SPT PPN di wilayah KPP Pratama X, Bandung. Berdasarkan data yang diperoleh dari KPP tersebut jumlah PKP yang menerapkan e-SPT PPN sampai dengan bulan November 2011 sebesar 159 PKP. Pengujian yang dilakukan atas instrumen penelitian (kuesioner) terdiri dari pengujian validitas dan reliabilitas. Data yang telah memenuhi syarat pengujian validitas dan reliabilitas kemudian diolah dengan menggunakan analisis regresi sederhana. =0,05)aTingkat signifikansi yang dipergunakan sebesar 5% ( dengan derajat kebenaran (n-2), yang memiliki arti bahwa kemungkinan besar hasil penarikan kesimpulan mempunyai probabilitas sebesar 95% atau toleransi kesalahan dalam penarikan kesimpulan sebesar 5%. Kriteria penerimaan atau penolakan H0 adalah sebagai berikut:  H0 ditolak jika p value (sig) < =α , H0 diterima jika p value(sig)>= α
HASIL : Berdasarkan hasil penelitian yang dilakukan di KPP Pratama “X”, diperoleh data melalui kuesioner yang disebarkan kepada wajib pajak melalui beberapa pernyataan mengenai pengaruh penerapan e-SPT terhadap efisiensi pemrosesan data perpajakan. Responden dalam penelitian ini adalah Pengusaha Kena Pajak (PKP) yang telah menerapkan e-SPT (wajib e-SPT) yang terdaftar pada KPP Pratama “X”. Sebelum data diuji validitas dan reliabilitasnya, maka terlebih dahulu dilakukan uji normalitas. Berdasarkan hasil pengujian dengan bantuan aplikas SPSS 20, diperoleh hasil data terdistribusi secara normal. Dengan kata lain persyaratan normalitas terpenuhi, sehingga data dapat diolah lebih lanjut.

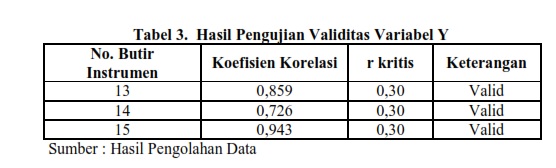
Setelah diketahui bahwa data berdistribusi normal, maka selanjutnya dilakukan pengujian validitas dan reliabilitas. Berdasarkan hasil pengujian validitas dan reliabilitas diperoleh hasil sebagai berikut:

Berdasarkan hasil pengujian validitas diperoleh hasil bahwa setiap item pernyataan memiliki nilai koefisien korelasi lebih besar dari titik kritis 0,3 sehingga dapat disimpulkan bahwa semua item pernyataan valid. Setelah dinyatakan valid, kuesioner harus diuji reliabilitasnya yang menunjukkan sejauh mana pernyataan dapat dipahami sehingga tidak menyebabkan beda interpretasi dalam pemahaman pernyataan tersebut. Untuk pengujian reliabilitas digunakan metode Cronbach’s Alpha. Suatu variabel dapat dikatakan reliabel jika memberikan nilai koefisien reliabilitas Cronbach’s Alpha > 0,6.
 Berdasarkan hasil pengujian reliabilitas untuk variabel X, diketahui bahwa nilai koefisien Cronbach’s Alpha sebesar 0,871. Skor tersebut lebih besar dari 0,6 sehingga item pernyataan untuk variabel X dapat dikatakan reliabel.

Berdasarkan hasil pengujian reliabilitas untuk variabel Y, diketahui bahwa nilai koefisien Cronbach’s Alpha sebesar 0,793. Skor tersebut lebih besar dari 0,6 sehingga item pernyataan untuk variabel Y dapat dikatakan reliabel.


Berdasarkan tabel 8 diperoleh nilai Adjusted R Square sebesar 0,364 artinya besarnya pengaruh dari penerapan e-SPT terhadap efisiensi pemrosesan data perpajakan adalah sebesar 36,4%, sisanya 63,6% dipengaruhi oleh faktor-faktor lain yang tidak diamati dalam penelitian ini.


Jumat, 17 Juni 2016

JURNAL AKUNTANSI 2

JUDUL PENELITIAN : Pengaruh kualitas pelayanan, pengetahuan dan sanki perpajakan pada kepatuhan wajib pajak badan
PENULIS : I Putu Indra Pradnya Paramartha
Ni Ketut Rasmini
NAMA JURNAL: E-Jurnal Akuntansi Universitas Udayana Vol.15.1 April (2016): 641-666
TAHUN TERBIT :2016
LATAR BELAKANG PENELITIAN:Sektor perpajakan merupakan salah satu sumber pendapatan nasional yang tinggi bagi bangsa Indonesia. Peran pajak bagi suatu Negara menjadi sangat dominan.
dalam membiayai pembangunan (Gouveia & Strauss, 1994). Pajak sebagai pemberi kontribusi terbesar dalam penerimaan negara mempunyai dampak yang sangat besar bagi kelangsungan pembangunan negara ini, walaupun masih ada sektor-sektor lain yang juga memberikan kontribusinya dalam penerimaan negara. Menurut Mardiasmo (2011) pajak adalah iuran rakyat kepada kas Negara berdasarkan undang-undang (yang dapat dipaksakan) dengan tiada mendapat jasa timbal balik (kontra-prestasi) yang langsung dapat ditunjukkan dan yang digunakan untuk membayar pengeluaran umum.
Pajak digunakan untuk membiayai rumah tangga negara yaitu pengeluaran-pengeluaran yang bermanfaat bagi masyarakat luas dan sebagai alat untuk mengatur atau melaksanakan kebijakan pemerintah dalam bidang ekonomi (Poulson and Kaplan, 2008). Terdapat dua fungsi pokok pajak (Mardiasmo, 2011:1) yaitu fungsi penerimaan (budgetair) adalah pajak sebagai sumber dana bagi pemerintah untuk membiayai pengeluaran-pengeluaran dan fungsi mengatur (regulerend) pajak sebagai alat untuk mengatur atau melaksanakan kebijakan pemerintah dibidang social dan ekonomi.
Penerimaan pajak diharapkan terus meningkat agar pembangunan Negara dapat berjalan dengan baik. Peningkatan penerimaan pajak tercapai jika peningkatan jumlah wajib pajak terjadi. Usaha memaksimalkan penerimaan pajak tidak dapat hanya mengandalkan peran dari Dirjen Pajak maupun petugas pajak, tetapi dibutuhkan juga peran aktif dari para wajib pajak itu sendiri. Mengingat begitu pentingnya peranan pajak, maka pemerintah dalam hal ini Direktorat Jenderal Pajak. telah melakukan berbagai upaya untuk memaksimalkan penerimaan pajak. Salah satu upaya yang dilakukan adalah melalui reformasi peraturan perundang-undangan di bidang perpajakan dengan diberlakukannya self assesment system. Meskipun jumlah wajib pajak dari tahun ke tahun semakin bertambah namun terdapat kendala yang dapat menghambat keefektifan pengumpulan pajak. Kendala tersebut adalah kepatuhan wajib pajak (tax compliance). Isu kepatuhan menjadi penting karena ketidakpatuhan secara bersamaan akan menimbulkan upaya untuk menghindari membayar pajak. Gejala yang menyebabkan rendahnya kepatuhan wajib pajak antara lain ketidakpuasan masyarakat terhadap pelayanan publik, pembangunan infrastruktur yang tidak Kepatuhan wajib pajak perlu diperhatikan dan diawasi karena berkembangnya praktik penghindaran pajak (tax evasion) yang dapat menimbulkan kerugian pada negara (Fidel, 2010:139).
METODE :Penelitian ini menggunakan pendekatan kuantitatif dengan tingkat eksplanasi penelitian berbentuk penelitian asosiatif. Pendekatan kuantitatif merupakan metode penelitian yang digunakan untuk meneliti populasi atau sempel tertentu yang bertujuan untuk menguji hipotesis yang telah ditetapkan (Sugiyono, 2013:13). Sugiyono (2013:6) menyatakan penelitian yang berbentuk asosiatif dengan tipe kausalitas adalah penelitian yang menjelaskan pengaruh variabel independen terhadap variabel dependen. Penelitian ini untuk mengetahui hubungan variabel kualitas pelayanan, pengetahuan dan sanksi perpajakan pada Kepatuhan Wajib Pajak Badan di Kantor Pelayanan Pajak Pratama Gianyar yaitu:Kualitas pelayanan (X1) ,Pengetahuan perpajakan (X2), Sanki perpajakan (X3), Kepatuhan wajib pajak badan (Y). Data kualitatif merupakan data yang dinyatakan dalam bentuk kata, kalimat, dan gambar (Sugiyono, 2013:14). Data kualitatif dalam penelitian ini adalah daftar pertanyaan-pertanyaan yang terdapat dalam kuesioner, gambaran umum, sejarah, serta struktur organisasi Kantor Pelayanan Pajak Pratama Gianyar. Data primer adalah data diperoleh secara langsung dari sumber aslinya dan tidak melalui media perantara (Sugiyono, 2013). Data diperoleh dari jawaban Wajib Pajak Badan yang berada di KPP Ptarama Gianyar, yaitu jawaban terhadap serangkaian pertanyaan kuesioner yang diajukan dari peneliti mengenai faktor-faktor yang mempengaruhi kepatuhan pajak. Populasi adalah wilayah generalisasi yang terdiri atas objek atau subjek yang mempunyai kualitas dan karakteristik tertentu yang ditetapkan oleh peneliti untuk dipelajari dan kemudian ditarik kesimpulannya (Sugiyono, 2013:117). Sampel adalah bagian dari jumlah dan karakteristik yang dimiliki oleh populasi tersebut (Sugiyono, 2013:118). Keterangan:
Y : Kepatuhan Wajib Pajak Badan
α : Konstanta
X1 : Kualitas Pelayanan
X2 : Pengetahuan Perpajakan
X3 : Sanksi Perpajakan
β1 : Koefisien regresi variabel X1
β2 : Koefisien regresi variabel X2
β3 : Koefisien regresi variabel X3
e : Erro
HASIL    :Untuk mempermudah dalam penelitian ini digunakan statistic deskripti. Statistik desfkriptif dalam penelitian ini disajikan untuk memberikan informasi mengenai karakteristik variabel penelitian antara lain: nilai minimum, maksimum, rata-rata, dan deviasi standar dengan N adalah banyaknya responden penelitian. Hasil analisis deskriptif disajikan pada Tabel 3

Variable
N
Minimum
Maksimum
Mean
Stnd.Deviasi
Kualitas pelayanan
98
27.00
88.00
68.26
12.223.25
Pengetahuan perpajakan
98
5.00
25.00
18.95
3.54
Sanksi perpajakan
98
9.00
44.00
33.20
6.50
Kepatuhan wajib pajak badan
98
6.00
20.00
15.46
2.71

                Tabel 4
Hasil Analisis Regresi Linier Berganda
Variabel
B
Stnd. Eror
Beta
T
Signifikansi
Konstan
9.366
1.969

4.758
0.000
Kualitas pelayanan
1.375
0.357
0.508
3.857
0.000
Pengetahuan perpajakan
0.199
0.092
0.260
2.173
0.032
Sanksi penjualan
0.070
0.034
0.168
2.038
0.044

Adjust R Square


0.813
F hitung


135.999
Signifikansi F


0.000


Berdasarkan Tabel 4., maka diperoleh hasil sebagai berikut:
α = Intersep/Konstanta = 9,366
β1 = Koefisien Regresi dari variabel kualitas pelayanan = 1,375
β2 = Koefisien Regresi dari variabel pengetahuan perpajakan = 0,199
β3 = Koefisien Regresi dari variabel sanki perpajakan = 0,070
Persamaan garis linier bergandanya adalah:
Y= 9,366 + 1,375(X1) + 0,199(X2) + 0,070(X3) + e


Kamis, 16 Juni 2016

JURNAL AKUNTANSI 1

JUDUL PENELITIAN :Pengaruh penggunaan informasi Akuntansi Manajemen dan Desentralisasi terhadap Kinerja Manajerial ( Survey pada Dealer Mobil Kota Jambi )
PENULIS  :INDAH SURYANI
NAMA JURNAL  :e-Jurnal BINAR AKUNTANSIVol. 2 No. 1, April 2013
TAHUN TERBIT  :2013
LATAR BELAKANG PENELITIAN : Dengan kemajuan teknologi seperti sekarang ini,persaingan bisnis   semakin ketat. Karena itu perusahaan harus memperoleh informasi yang tepat dan akurat. Manajemen akan sangat terbantu dengan penggunaan informasi akuntansi yang baik dan akan membantu pihak manajemen dalam pengambilan keputusan yang efektif. Sehingga akan meminimalisir resiko dalam memilih alternatif
METODE:Teknik pengambilan sampling dengan menggunakan non probability sampling yaitu purposive sampling, dimana merupakan teknik penentuan sampel dengan pertimbangan kriteria dan ciri-ciri yang ditentukan terlebih dahulu untuk membatasi sampel. Metode pengambilan data dalam penelitian ini adalah dengan menggunakan kuesioner yaitu metode pengumpulan data yang pengumpulan datanya dilakukan dengan cara memberikan seperangkat pertanyaan atau pernyataan tertulis kepada responden untuk dijawabnya. variabel yang akan digunakan adalah : frekuensi penerbitan laporan rutin (X1), laporan tidak rutin (X2), kualitas informasi akuntansi manajemen (X3), selanjutnya desentralisasi (X4) lalu kinerja manajerial (Y). Teknik analisis data menggunakan MSI, Uji validitas dan Reabilitas menggunakan analisis deskriptif, lalu uji asumsi klasik, uji hipotesis menggunakan uji regresi berganda
HASIL :Penerapan informasi akuntansi manajemen yang terdiri dari frekuensi penerbitan laporan rutin, frekuensi penerbitan laporan tidak rutin, kualitas informasi akuntansi manajemen secara bersama-sama berpengaruh terhadap kinerja manajerial.Dimana desentralisasi mempunyai pengaruh positif terhadap kinerja menejerial. Yaitu sebesar 61%, sedangkan sisanya sebesar 39% dipengaruhi faktor lain diluar variabel yang diteliti, seperti variabel, partisipasi anggaran atau komitmen orgnisasi, Besarnya pengaruh frekuensi penerbitan laporan rutin terhadap kinerja manajerial adalah 0,3602 atau 12,96% sehingga dapat dinyatakan bahwa frekuensi penerbitan laporan rutin memiliki korelasi yang sangat rendah secara parsial terhadap kinerja manajerial. Besarnya pengaruh frekuensi penerbitan laporan tidak rutin memiliki korelasi -0,1632 atau 2,65% sehingga dapat dinyatakan bahwa frekuensi penerbitan laporan tidak rutin memiliki korelasi yang sangat rendah secara parsial terhadap kinerja manajerial. Besarnya pengaruh kualitas informasi akuntansi manajemen terhadap kinerja manajerial adalah 0,4382 atau 19,18% sehingga dapat dinyatakan bahwa kualitas informasi akuntansi manajemen terhadap kinerja manajerial memiliki korelasi yang sangat rendah secara parsial terhadap kinerja manajerial. Besarnya pengaruh desentralisasi terhadap kinerja manajerial adalah 0,5902 atau 34,81% sehingga dapat dinyatakan bahwa desentralisasi memiliki korelasi yang rendah secara parsial terhadap kinerja manajerial.

SUMBER : http://download.portalgaruda.org/article.php?article=122433&val=864


Sabtu, 30 April 2016

TUGAS 6 TENTANG PENGGELAPAN PAJAK


TUGAS 6
PENGGELAPAN  PAJAK

·         Pengertian Pajak
Pajak adalah beban bagi perusahaan, sehingga wajar jika tidak satupun perusahaan (wajib pajak) yang dengan senang hati dan suka rela membayar pajak. Karena pajak adalah iuran yang sifatnya dipaksakan, maka negara juga tidak membutuhkan ‘kerelaan wajib pajak’.


·         Pengertian penggelapan pajak
Penggelapan pajak (tax evasion) adalah tindak pidana karena merupakan rekayasa subyek (pelaku) dan obyek (transaksi) pajak untuk memperoleh penghematan pajak secara melawan hukum (unlawfull), dan penggelapan pajak boleh dikatakan merupakan virus yang melekat (inherent) pada setiap system pajak yang berlaku di hampir setiap yurisdiksi. 
·         Peraturan tentang penggelapan pajak
Secara umum, proses pidana di bidang perpajakan berawal dari pemeriksaan bukti permulaan (bukper) yang dilakukan oleh Penyidik Pengawai Negeri Sipil (PPNS) di Ditjen Pajak terhadap orang yang terindikasi melakukan tindak pidana perpajakan. Pemeriksaan bukper pada dasarnya merupakan pengembangan dan analisis informasi, data, laporan dan pengaduan (IDLP) yang dimiliki Ditjen Pajak. Bentuk tindak pidana perpajakan dan hukumannya diantaranya diatur dalam pasal 38, pasal 39 dan pasal 39A Undang-Undang Ketentuan Umum dan Tata Cara Perpajakan (UU KUP). Pemeriksaan bukper akan berlanjut pada tahap penyidikan dan penuntutan oleh Kejaksaan, lalu disidangkan di pengadilan hingga jatuhnya vonis.
Karena pidana perpajakan bersifat lentur maka sesuai dengan UU KUP terdapat beberapa ketentuan yang mengatur kemungkinan Wajib Pajak yang terindikasi melakukan pidana perpajakan menyelesaikan perkaranya sebelum tahap penuntutan sehingga tidak sampai jatuh vonis pidana perpajakan. Tentu tujuan adanya ketentuan ini agar Wajib Pajak membayar pajak sesuai kewajibannya, sehingga tidak diperlukan upaya terakhir berupa sanksi pidana perpajakan. Ketentuan yang mengatur pidana perpajakan namun tidak sampai dihukum dengan sanksi pidana perpajakan diantaranya diatur dalam pasal 13A, pasal 8 ayat (3) dan pasal 44B UU KUP.
Penerapan pasal 38, pasal 39 dan pasal 39A UU KUP akan berujung pada putusan pengadilan berupa hukuman kurungan dan denda pidana dalam jumlah tertentu. Proses pidana perpajakan sampai dengan putusan pengadilan melibatkan pihak Ditjen Pajak, Kejaksaan dan Pengadilan. Denda pidana yang dikenakan kepada pelaku juga terbilang tinggi, misalnya denda pidana pasal 38 UU KUP berupa denda paling sedikit 2 (dua) kali jumlah pajak terutang yang tidak atau kurang dibayar dan paling banyak 4 (empat) kali jumlah pajak terutang yang tidak atau kurang dibayar. Denda tersebut akan masuk sebagai Penerimaan Negara Bukan Pajak (PNBP).
Penerapan pasal 13A, pasal 8 ayat (3) dan pasal 44B UU KUP memberikan kemungkinan kepada pelaku pidana perpajakan untuk melunasi kekurangan pembayaran jumlah pajak yang sebenarnya terutang beserta sanksi administrasinya dan tidak sampai divonis putusan pengadilan. Artinya pelaku terhindar dari hukuman pidana perpajakan berupa kurungan dan denda. Pelaku cukup melunasi kekurangan pembayaran pajak beserta sanksi administrasinya sebelum penyidikan atau penuntutan. Proses penerapan pasal 13A dan pasal 8 ayat (3) UU KUP terjadi di Ditjen Pajak, dan proses pasal 44B UU KUP selain melibatkan Ditjen Pajak juga melibatkan Kejaksaan. Proses penuntutan dan pengadilan tidak perlu dilakukan dalam penerapan pasal-pasal ini

·         Contoh kasus penggelapan pajak
Masih ingatkah pembaca dengan nama Gayus Tambunan, seorang petugas pajak yang menerima suap terkait pengurusan permohonan keberatan pajak. Kasus Gayus sama dengan kasus pajak yang menimpa Hadi Poernomo, dan BCA. Gayus Tambunan dipidana karena terbukti menerima suap uang sebesar Rp 925 juta rupiah dari Roberto Santonius terkait kepengurusan gugatan keberatan pajak PT Metropolitan Retailmart dan menerima 3,5 juta dollar Amerika dari Alif Kuncoro terkait kepengurusan pajak tiga perusahaan Grup Bakrie, yakni PT Arutmin, PT Kaltim Prima Coal, dan PT Bumi Resource. Gayus Tambunan dinilai telah terbukti menerima suap dan melakukan tindak pencucian uang dari tiga perusahaan Bakrie Group senilai 7 juta dollar AS, lalu membagi uang itu ke Alif Kuncoro, Imam Cahyo Maliki, Maruli Pandapotan Manurung, dan pejabat-pejabat di Ditjen Pajak lain. "Saya terima tiga juta dollar AS," kata Gayus. Gayus menjelaskan sumber dana yang dia terima ketika masih bekerja di Direktorat Jenderal Pajak, yakni dari PT Bumi Recources, PT Arutmin, dan PT Kaltim Prima Coal. Dengan suap tersebut Bakrie Group menginginkan Gayus Tambunan melakukan tiga pekerjaan, PT Bumi Resources mengajukan banding tahun 2005, Gayus diminta untuk membuatkan surat banding, surat bantahan-bantahan, dan termasuk persiapan apa saja yang dibutuhkan dengan imbalan sebesar 3 juta dollar AS yang kemudian ia bagikan kepada Alif Kuncoro, Imam Cahyo Maliki, Maruli Pandapotan Manurung. Serupa dengan kasus Gayus Tambunan dengan sejumlah perusahaan terkait pengurusan permohonan keberatan pajak, kasus yang sama juga terulang di tubuh Bank BCA dengan Hadi Poernomo-nya, namun bedanya apabila kasus Gayus sudah tuntas, kasus penggelapan pajak yang menyeret PT. Bank BCA Tbk dalam daftar hitam penyelidikan Komisi Pemberantasan Korupsi (KPK) masih saja belum mencapai kata final sejak dibukanya penyelidikan pada tahun 2003 silam. Peran Hadi Poernomo dalam kasus pajak BCA diduga menyalahgunakan wewenangnya sebagai Dirjen Pajak dengan dengan membuat Surat Keputusan (SK) yang melanggar prosedur terkait permohonan keberatan wajib pajak yang disampaikan oleh pihak Bank BCA. Hadi Poernomo selaku dirjen pajak diduga memanipulasi telaah direktorat PPH mengenai keberatan SKPN PPH BCA. BCA mengajukan surat keberatan wajib pajak dengan nilai yang cukup fantastis yakni sebesar Rp 5,7 triliun terkait kredit bermasalah-nya atau  non performance loan (NLP) kepada direktorat PPH Ditjen Pajak pada 17 Juli 2003. Setelah ditelaah oleh Direktorat PPH, permohonan keberatan wajib pajak yang diajukan BCA ditolak, namun oleh Hadi Poernomo selaku Dirjen Pajak mengintruksikan Direktur PPH yang semula menolak menjadi menerima seluruh permohonan keberatan wajib pajak yang dilayangkan pihak BCA sehari sebelum masa jatuh tempo pemberian keputusan final. Oleh putusan Hadi Poernomo tersebut, diyakini BCA telah merugikan negara dengan tidak membayar pajak sebesar Rp 375 miliar. Selain itu, keputusan Hadi Poernomo mengabulkan permohonan keberatan pajak yang diajukan BCA juga semakin terasa janggal apabila mengingat hal serupa juga dilayangkan Bank Danamon perihal keberatan pajak atas nilai transaksi sebesar Rp 17 triliun tetapi ditolak oleh pengadilan pajak. Anehnya, hal ini serupa namun hasilnya berbeda. Dalam kasus ini KPK menetapkan Hadi Poernomo sebagai tersangka dengan dikenakan ancaman hukuman maksimal 20 tahun dan denda paling banyak Rp 1 miliar berdasarkan pelanggaran terhadap pasal 2 ayat 1 dan atau pasal 3 UU no 31 tahun 1999 sebagaimana diubah dengan UU No 20 tahun 2001 tentang Pemberantasan Tindak Pidana Korupsi pasal 55 ayat 1 ke-1 KUHP. Dimana pasal tersebut mengatur mengenai setiap orang yang melawan hukum melakukan perbuatan memperkaya diri sendiri atau orang lain atau korporasi yang dapat merugikan keuangan negara maupun setiap orang yang menyalahgunakan kewenangan.

Penyelesainnya:
Dihukum pidana sesuai dengan ketentuan undang undang agar pelaku jera.

Sumber :

TUGAS 5 TENTANG CYBER CRIME


TUGAS 5
CYBER CRIME

·         Pengertian Cyber Crime


Cyber Crime adalah sebuah bentuk kriminal yang mana menggunakan internet dan komputer sebagai alat atau cara untuk melakukan tindakan kriminal. Misalnya mengganti password seseorang atau mengutak-atik situs seseorang. Sungguh kejahatan cyber crime ini sangat merugikan sipengguna akun tersebut. Banyak sekali para cyber crime yg tersebar diseluruh dunia. Mungkin si cyber crime tersebut awal mulanya hanya ingin melihat isi akun orang lain apa saja tapi lama kelamaan jadi iseng dengan cara mengganti password atau email seseorang.
·         Jenis Jenis Hacker

-          White Hat Hacker
White hat hacker adalah hacker yang memegang teguh standar etika, akses ke sistem komputer dilakukan bukan untuk tujuan yang merugikan, tetapi untuk menguji ketahanan sistem tersebut. Jadi, hacker jenis ini senang mempelajari sistem, bahkan banyak dari mereka yang disewa sebagai konsultan keamanan. White hat hacker inilah adalah hacker yang sebenarnya.
-          Black Hat Hacker
Black Hat Hacker adalah jenis hacker yang aktivitasnya menerobos sistem keamanan komputer untuk melakukan kerusakan, seperti: menghapus file, pencurian identitas, penipuan kartu kredit, dan berbagi aktvitas merugikan lainnya. Hacker jenis ini disebut juga sebagai cracker.  

-          Grey Hat Hacker
Grey Hat Hacker adalah orang yang menganut standar etika ganda dalam aktivitas hackingnya. Sekali waktu mungkin hacker ini menjunjung etika hacker, namun di waktu yang lain aktivitasnya melanggar batas-batas hukum. Jadi, kelompok ini berada di antara white hat hacker dan black hat hacker.

·         Jenis-jenis CyberCrime

-          CARDING adalah berbelanja menggunakan nomor dan identitas kartu kredit orang lain, yang diperoleh secara ilegal, biasanya dengan mencuri data di internet. Sebutan pelakunya adalah “carder”. Sebutan lain untuk kejahatan jenis ini adalah cyberfroud alias penipuan di dunia maya.
-          HACKING adalah menerobos program komputer milik orang/pihak lain. Hacker adalah orang yang gemar ngoprek komputer, memiliki keahlian membuat dan membaca program tertentu dan terobsesi mengamati keamanan (security)-nya.
-          CRACKING adalah hacking untuk tujuan jahat. Sebutan untuk “cracker” adalah “hacker” bertopi hitam(black hat hacker). Berbeda dengan “carder” yang hanya mengintip kartu kredit, “cracker” mengintip simpanan para nasabah di berbagai bank atau pusat data sensitif lainnya untuk keuntungan diri sendiri. Meski sama-sama menerobos keamanan komputer orang lain, “hacker” lebih fokus pada prosesnya. Sedangkan “cracker” lebih fokus untuk menikmati hasilnya.
-          DEFACING adalah kegiatan mengubah halaman situs/website pihak lain, seperti yang terjadi pada situs Menkominfo dan Partai Golkar, BI baru-baru ini dan situs KPU saat pemilu 2004 lalu. Tindakan defaceada yang semata-mata iseng, unjuk kebolehan, pamer kemampuan membuat program, tapi ada juga yang jahat, untuk mencuri data dan dijual kepada pihak lain.
-          PHISING adalah kegiatan memancing pemakai komputer di internet (user) agar mau memberikan informasi data diri pemakai (username) dan kata sandinya (password) pada suatu website yang sudah di-deface. Phising biasanya diarahkan kepada pengguna online banking. Isian data pemakai dan password yang vital.
-          SPAMMING adalah pengiriman berita atau iklan lewat surat elektronik (e-mail) yang tak dikehendaki.Spam sering disebut juga sebagai bulk e-mail atau junk e-mail alias “sampah”.
-          MALWARE adalah program komputer yang mencari kelemahan dari suatu software. Umumnya malwarediciptakan untuk membobol atau merusak suatu software atau operating system. Malware terdiri dari berbagai macam, yaitu: virus, worm, trojan horse, adware, browser hijacker, dll.


Jenis-jenis cybercrime berdasarkan modul operasi :

-          Unauthorized Access to Computer System and Servise
Kejahatan yang dilakukan dengan memasuki/menyusup ke dalam suatu sistem jaringan komputer secara tidak sah, tanpa izin atau tanpa sepengetahuan dari pemilik sistem jaringan komputer yang dimasukinya. Biasanya pelaku kejahatan (hacker) melakukannya dengan maksud sabotase ataupun pencurian informasi penting dan rahasia. Namun begitu, ada juga yang melakukan hanya karena merasa tertantang untuk mencoba keahliannya menembus suatu sistem yang memiliki tingkat proteksi tinggi. Kejahatan ini semakin marak dengan berkembangnya teknologi internet/intranet.bagi yang belum pernah dengar, ketika masalah Timor Timur sedang hangat-hangatnya dibicarakan di tingkat internasional, beberapa website milik pemerintah RI dirusak oleh hacker.Kisah seorang mahasiswa fisipol yang ditangkap gara-gara mengacak-acak data milik KPU.dan masih banyak contoh lainnya
-          Illegal Contents
 Merupakan kejahatan dengan memasukkan data atau informasi ke internet tentang sesuatu hal yang tidak benar, tidak etis, dan dapat dianggap melanggar hukum atau mengganggu ketertiban umum. Sebagai contohnya adalah pemuatan suatu berita bohong atau fitnah yang akan menghancurkan martabat atau harga diri pihak lain, hal-hal yang berhubungan dengan pornografi atau pemuatan suatu informasi yang merupakan rahasia negara, agitasi dan propaganda untuk melawan pemerintahan yang sah, dan sebagainya. Masih ingat dengan kasus Prita Mulyasari yang sampai saat ini belum selesai. Hanya gara-gara tulisan email nya yang sedikit merusak nama baik sebuah institusi kesehatan swasta dia di seret ke meja hijau.
-          Data Forgery
 Merupakan kejahatan dengan memalsukan data pada dokumen-dokumen penting yang tersimpan sebagai scriptless document melalui internet. Kejahatan ini biasanya ditujukan pada dokumen-dokumen e-commerce dengan membuat seolah-olah terjadi “salah ketik” yang pada akhirnya akan menguntungkan pelaku.
-          Cyber Espionage
Merupakan kejahatan yang memanfaatkan jaringan internet untuk melakukan kegiatan mata-mata terhadap pihak lain, dengan memasuki sistem jaringan komputer (computer network system) pihak sasaran. Kejahatan ini biasanya ditujukan terhadap saingan bisnis yang dokumen ataupun data-data pentingnya tersimpan dalam suatu sistem yang computerized. Biasanya si penyerang menyusupkan sebuah program mata-mata yang dapat kita sebut sebagai spyware.

-          Cyber Sabotage and Extortion
Merupakan kejahatan yang memanfaatkan jaringan internet untuk melakukan kegiatan mata-mata terhadap pihak lain, dengan memasuki sistem jaringan komputer (computer network system) pihak sasaran. Kejahatan ini biasanya ditujukan terhadap saingan bisnis yang dokumen ataupun data-data pentingnya tersimpan dalam suatu sistem yang computerized. Biasanya si penyerang menyusupkan sebuah program mata-mata yang dapat kita sebut sebagai spyware.

-          Offense Against Intellectual Property
Kejahatan ini ditujukan terhadap Hak atas Kekayaan Intelektual yang dimiliki pihak lain di internet. Sebagai contoh adalah peniruan tampilan pada web page suatu situs milik orang lain secara ilegal, penyiaran suatu informasi di internet yang ternyata merupakan rahasia dagang orang lain, dan sebagainya. Dapat kita contohkan saat ini. Situs mesin pencari bing milik microsoft yang konon di tuduh menyerupai sebuah situs milik perusahaan travel online.
-          Infringemenst of Privacy
Kejahatan ini ditujukan terhadap informasi seseorang yang merupakan hal yang sangat pribadi dan rahasia. Kejahatan ini biasanya ditujukan terhadap keterangan pribadi seseorang yang tersimpan pada formulir data pribadi yang tersimpan secara computerized, yang apabila diketahui oleh orang lain maka dapat merugikan korban secara materil maupun immateril, seperti nomor kartu kredit, nomor PIN ATM, cacat atau penyakit tersembunyi dan sebagainya.

·         Peraturan Cybercrime dalam Perundang-undangan Indonesia
Sistem perundang-undangan di Indonesia belum mengatur secara khusus mengenai kejahatan komputer termasuk cybercrime. Mengingat terus meningkatnya kasus-kasus cybercrime di Indonesia yang harus segera dicari pemecahan masalahnya maka beberapa peraturan baik yang terdapat di dalam KUHP maupun di luar KUHP untuk sementara dapat diterapkan terhadap beberapa kejahatan berikut ini:
-          Illegal Access (akses secara tidak sah terhadap sistem komputer)
Perbuatan melakukan akses secara tidak sah terhadap sistem komputer belum ada diatur secara jelas di dalam sistem perundang-undangan di Indonesia. Untuk sementara waktu, Pasal 22 Undang-Undang Republik Indonesia Nomor 36 Tahun 1999 tentang Telekomunikasi dapat diterapkan. Pasal 22 Undang-Undang Telekomunikasi menyatakan: “Setiap orang dilarang melakukan perbuatan tanpa hak, tidak sah, atau memanipulasi:
1 Akses ke jaringan telekomunikasi,
2 Akses ke jasa telekomunikasi,
3 Akses ke jaringan telekomunikasi khusus.
Pasal 50 Undang-Undang Telekomunikasi memberikan ancaman pidana terhadap barang siapa yang melanggar ketentuan Pasal 22 Undang-Undang Telekomunikasi dengan pidana penjara paling lama 6 (enam) tahun dan/atau denda paling banyak Rp. 600.000.000,00 (enam ratus juta rupiah).
-          Data Interference (mengganggu data komputer) dan System interference (mengganggu sistem komputer)
Pasal 38 Undang-Undang Telekomunikasi belum dapat menjangkau perbuatan data interference maupun system interference yang dikenal di dalam Cybercrime. Jika perbuatan data interference dan system interference tersebut mengakibatkan kerusakan pada komputer, maka Pasal 406 ayat (1) KUHP dapat diterapkan terhadap perbuatan tersebut.
Illegal Interception in the computers, systems and computer networks operation (intersepsi secara tidak sah terhadap operasional komputer, sistem, dan jaringan komputer)
Pasal 40 Undang-Undang Telekomunikasi dapat diterapkan terhadap jenis perbuatan intersepsi ini. Pasal 56 Undang-Undang Telekomunikasi memberikan ancaman pidana terhadap barang siapa yang melanggar ketentuan Pasal 40 tersebut dengan pidana penjara paling lama 15 (lima belas) tahun.
-          Data Theft (mencuri data)
Perbuatan melakukan pencurian data sampai saat ini tidak ada diatur secara khusus, bahkan di Amerika Serikat sekalipun. Pada kenyataannya, perbuatan Illegal access yang mendahului perbuatan data theft yang dilarang, atau jika data thef diikuti dengan kejahatan lainnya, barulah ia menjadi suatu kejahatan bentuk lainnya, misalnya data leakage and espionage dan identity theft and fraud. Pencurian data merupakan suatu perbuatan yang telah mengganggu hak pribadi seseorang, terutama jika si pemiik data tidak menghendaki ada orang lain yang mengambil atau bahkan sekedar membaca datanya tersebut. Jika para ahli hukum sepakat menganggap bahwa perbuatan ini dapat dimasukkan sebagai perbuatan pidana, maka untuk sementara waktu Pasal 362 KUHP dapat diterapkan.
-          Data leakage and Espionage (membocorkan data dan memata-matai)
Perbuatan membocorkan dan memata-matai data atau informasi yang berisi tentang rahasia negara diatur di dalam Pasal 112, 113, 114, 115 dan 116 KUHP.
Pasal 323 KUHP mengatur tentang pembukaan rahasia perusahaan yang dilakukan oleh orang dalam (insider). Sedangkan perbuatan membocorkan data rahasia perusahaan dan memata-matai yang dilakukan oleh orang luar perusahaan dapat dikenakan Pasal 50 jo. Pasal 22, Pasal 51 jo. Pasal 29 ayat (1), dan Pasal 57 jo. Pasal 42 ayat (1) Undang-Undang Telekomunikasi.
-          Misuse of Devices (menyalahgunakan peralatan komputer),
Perbuatan Misuse of devices pada dasarnya bukanlah merupakan suatu perbuatan yang berdiri sendiri, sebab biasanya perbuatan ini akan diikuti dengan perbuatan melawan hukum lainnya. Sistem perundang-undangan di Indonesia belum ada secara khusus mengatur dan mengancam perbuatan ini dengan pidana. Hal ini tidak menjadi persoalan, sebab yang perlu diselidiki adalah perbuatan melawan hukum apa yang mengikuti perbuatan ini. Ketentuan yang dikenakan bisa berupa penyertaan (Pasal 55 KUHP), pembantuan (Pasal 56 KUHP) ataupun langsung diancam dengan ketentuan yang mengatur tentang perbuatan melawan hukum yang menyertainya.
-          Credit card fraud (penipuan kartu kredit)
Penipuan kartu kredit merupakan perbuatan penipuan biasa yang menggunakan komputer dan kartu kredit yang tidak sah sebagai alat dalam melakukan kejahatannya sehingga perbuatan tersebut dapat diancam dengan Pasal 378 KUHP.
-          Bank fraud (penipuan bank)
Penipuan bank dengan menggunakan komputer sebagai alat melakukan kejahatan dapat diancam dengan Pasal 362 KUHP atau Pasal 378 KUHP, tergantung dari modus operandi perbuatan yang dilakukannya.
-          Service Offered fraud (penipuan melalui penawaran suatu jasa)
Penipuan melalui penawaran jasa merupakan perbuatan penipuan biasa yang menggunakan komputer sebagai salah satu alat dalam melakukan kejahatannya sehingga dapat diancam dengan Pasal 378 KUHP.
-          Identity Theft and fraud (pencurian identitas dan penipuan)
Pencurian identitas yang diikuti dengan melakukan kejahatan penipuan dapat diancam dengan Pasal 362 KUHP atau Pasal 378 KUHP, tergantung dari modus operandi perbuatan yang dilakukannya.
Computer-related betting (perjudian melalui komputer)
Perjudian melalui komputer merupakan perbuatan melakukan perjudian biasa yang menggunakan komputer sebagai alat dalam operasinalisasinya sehingga perbuatan tersebut dapat diancam dengan Pasal 303 KUHP.

·         Contoh Kasus dana Penyelesaian tentang kasus Cyber crime
Pencurian dan penggunaan account Internet milik orang lain. Salah satu kesulitan dari sebuah ISP (Internet Service Provider) adalah adanya account pelanggan mereka yang dicuri dan digunakan secara tidak sah. Berbeda dengan pencurian yang dilakukan secara fisik, pencurian account cukup menangkap userid dan password saja. Modus dari pencurian ini adalah hanya informasi yang diinginkan oleh si pencuri. Sementara itu orang yang kecurian tidak merasakan hilangnya benda yang dicuri. Pencurian baru terasa efeknya jika informasi ini digunakan oleh yang tidak berhak. Akibat dari pencurian ini, penggunaan dibebani biaya penggunaan acocunt tersebut. Kasus ini banyak terjadi di ISP. Namun yang pernah diangkat adalah penggunaan account curian oleh dua Warnet di Bandung.
Penyelesainnya
 kasus ini selain di bawa ke Kepolisian untuk ditindak lanjuti ada baiknya agar para pemakai akun untuk mengkombinasikan userid dan password dan rutin untuk mengganti password agar tidak mudah terdeteksI.

Sumber :
(Kamis, 28 April 2016)